Governance-fokussierter MCP-Server, der den Zugriff von KI auf sensible Daten steuert
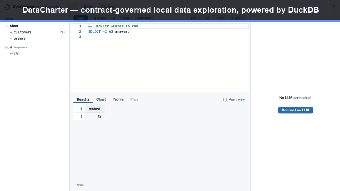
datacharter von Datacharter ist ein verwalteter Model Context Protocol-Server, der den Zugriff von KI-Agenten auf lokale und entfernte Daten einschränkt. Das Tool bietet Agenten einen SQL-ähnlichen Arbeitsbereich, sodass sie Abfragen gegen föderierte Quellen ausführen können, während die externe Exposition begrenzt bleibt. Es betont Datenschutzmaßnahmen, Abfrageprüfungen und die Ausführung im Nur-Lese-Modus, um das operationale Risiko zu reduzieren. Vorgesehen für Dateningenieure, Sicherheitsteams und Entwickler, die prüfbare, politikbasierte KI-Interaktionen mit Produktions- und lokalen Datensätzen benötigen.
Für welche Aufgaben kann man es tatsächlich verwenden?
Der Server ermöglicht es Sprachmodellen, als abfragefähige Datenassistenten in einer kontrollierten Umgebung zu agieren, wodurch analytische Abfragen, grundlegende Visualisierungen und Datensatzprofilierung ermöglicht werden. Integrierte Datenprofilierung und Diagrammbeschriftung verwandeln Abfrageergebnisse in für Menschen lesbare Zusammenfassungen. Anwendungsfälle umfassen die explorative Analyse von gemischten lokalen und Unternehmensdaten sowie die Generierung von SQL-unterstützten Antworten aus verbundenen Quellen, wobei das Tool Abfrageergebnisse anstelle von uneingeschränkten Rohdaten produziert.
Wie privat und überprüfbar sind die Ausgaben des Tools?
Datenschutzkontrollen werden automatisch zur Abfragezeit angewendet, wobei automatisches PII-Masking und k-Anonymitätssuppression als Teil des Designs angegeben sind. Das System protokolliert die Aktivitäten des Agenten mit einem manipulationssicheren, hash-verknüpften Prüfprotokoll und erstellt ein überprüfbares Beweispaket für jede Abfrage. Canary tripwires können konfiguriert werden, um versehentliche Datenexfiltrationsversuche zu kennzeichnen, wodurch Sicherheitsteams nachverfolgbare Warnungen erhalten, die mit spezifischen Agentenabfragen verknüpft sind.
Welche Eingaben und Integrationen akzeptiert es?
Der Server föderiert Daten über DuckDB und akzeptiert lokale Dateiformate wie CSV, Parquet, JSON, Excel und SQLite, sowie Verbindungen zu entfernten Lagern einschließlich Postgres, MySQL, SQL Server, Snowflake, BigQuery, Iceberg und Delta Lake. Die Installationspfade umfassen Python-Pakete (pip/uvx) und Homebrew, und ein eigenständiger Desktop-Build existiert in der Beta-Phase. Er bietet eine MCP-Server-Schnittstelle für kompatible Hosts, um Anrufe zu tätigen.
Ist es praktisch, es bereitzustellen und in bestehende Arbeitsabläufe zu integrieren?
Die Datenverarbeitung ist von Design aus lokal-first: Der Server bindet standardmäßig und berichtet keine Telemetrie, was hilft, Abfragen vor Ort zu halten. Die Ausführung ist von Natur aus schreibgeschützt, was versehentliche Schreibvorgänge an Datenquellen verhindert. Der Entwickler stellt einen Befehlsworkflow zur Verfügung (zum Beispiel die Verwendung von uvx zur Initialisierung eines Arbeitsbereichs) und Integrationen mit MCP-kompatiblen Clients, sodass Teams den Server in Agenten-Toolchains hinzufügen können, ohne Produktionsdatenbanken zu ändern.
Am besten geeignet für Teams, die überprüfbare, politikgesteuerte Agentenanfragen benötigen
Das Tool ist eine praktische Wahl für sicherheitsbewusste Teams, die den Agentenzugriff durch durchsetzbare Richtlinien einschränken müssen; sein lokal-first Design und die Nachweis-Pakete helfen, die Compliance-Ziele zu erreichen. Planen Sie eine Konfigurationsphase, da bedeutende Garantien von sorgfältig verfassten Verträgen und Canary-Regeln in charter.yaml abhängen. Erwarten Sie, dass die menschliche Überprüfung bei entscheidenden Entscheidungen, die durch agentengenerierte Analysen getrieben werden, im Loop bleibt.